Terug naar projecten
SecurityEigen product van VirtuoLab

CSBI

Software voor beveiligingsonderzoek

  • Alleen testen met toestemming en binnen de scope
  • Gekoppeld aan Kali Linux
  • Auditlog en bewijs met SHA-256
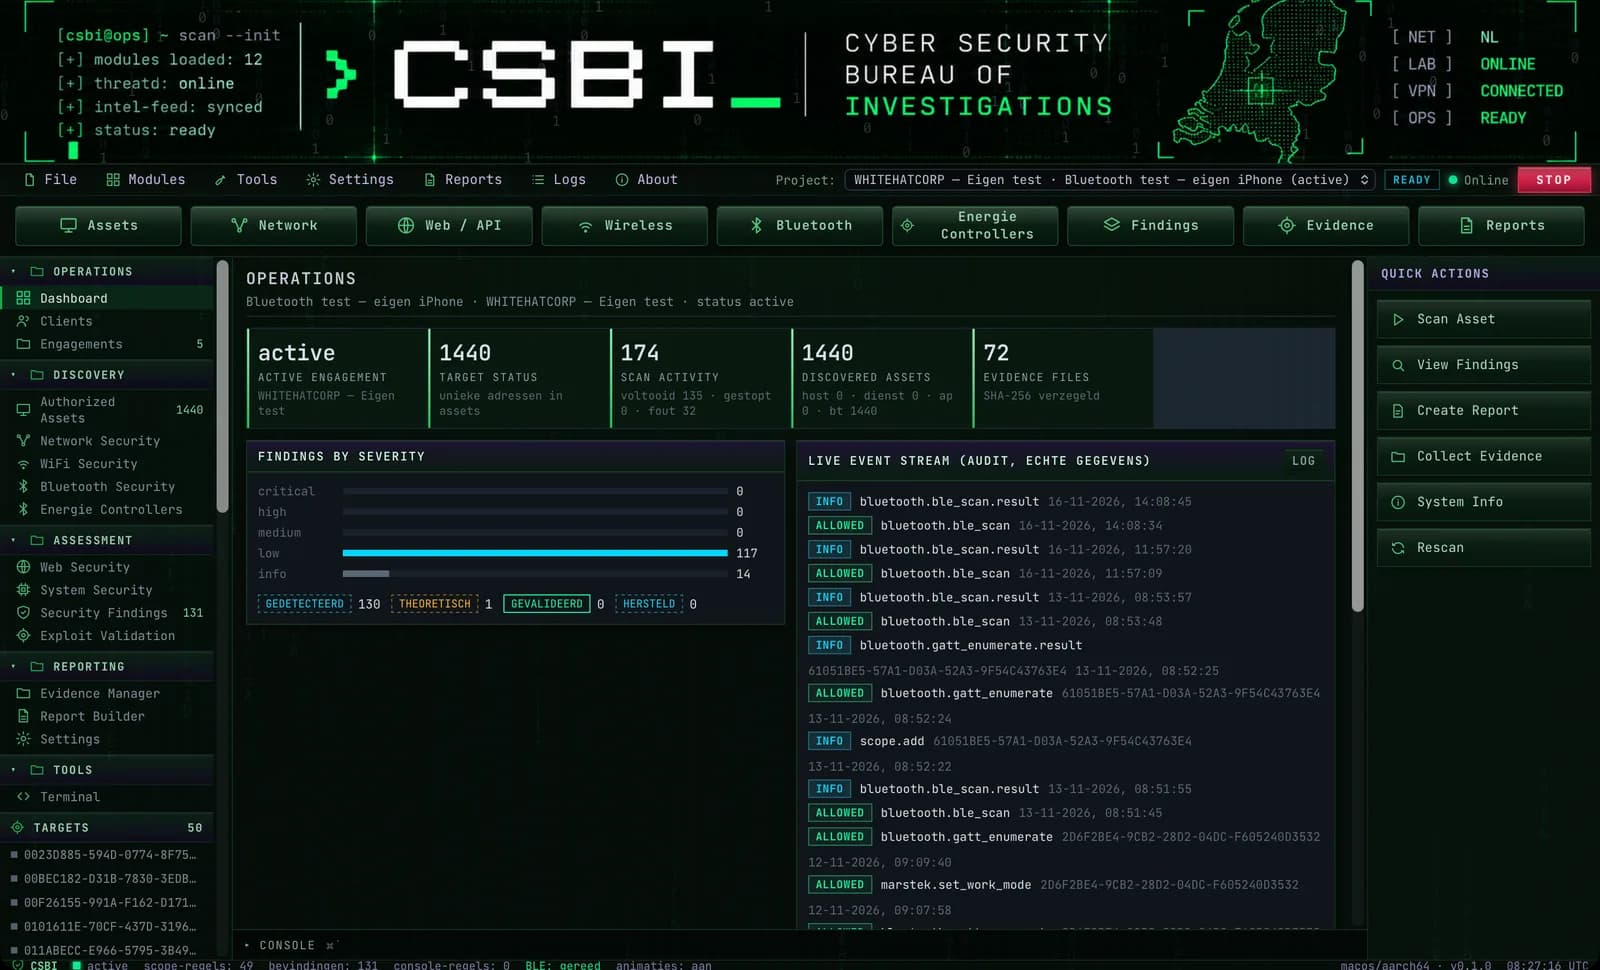
Het dashboard: de actieve opdracht, het aantal geautoriseerde doelen, scans, bevindingen per ernst en een live auditlog van elke actie.

Uit de software

Opnames en schermen uit CSBI zelf.

Het dashboard: de actieve opdracht, het aantal geautoriseerde doelen, scans, bevindingen per ernst en een live auditlog van elke actie.
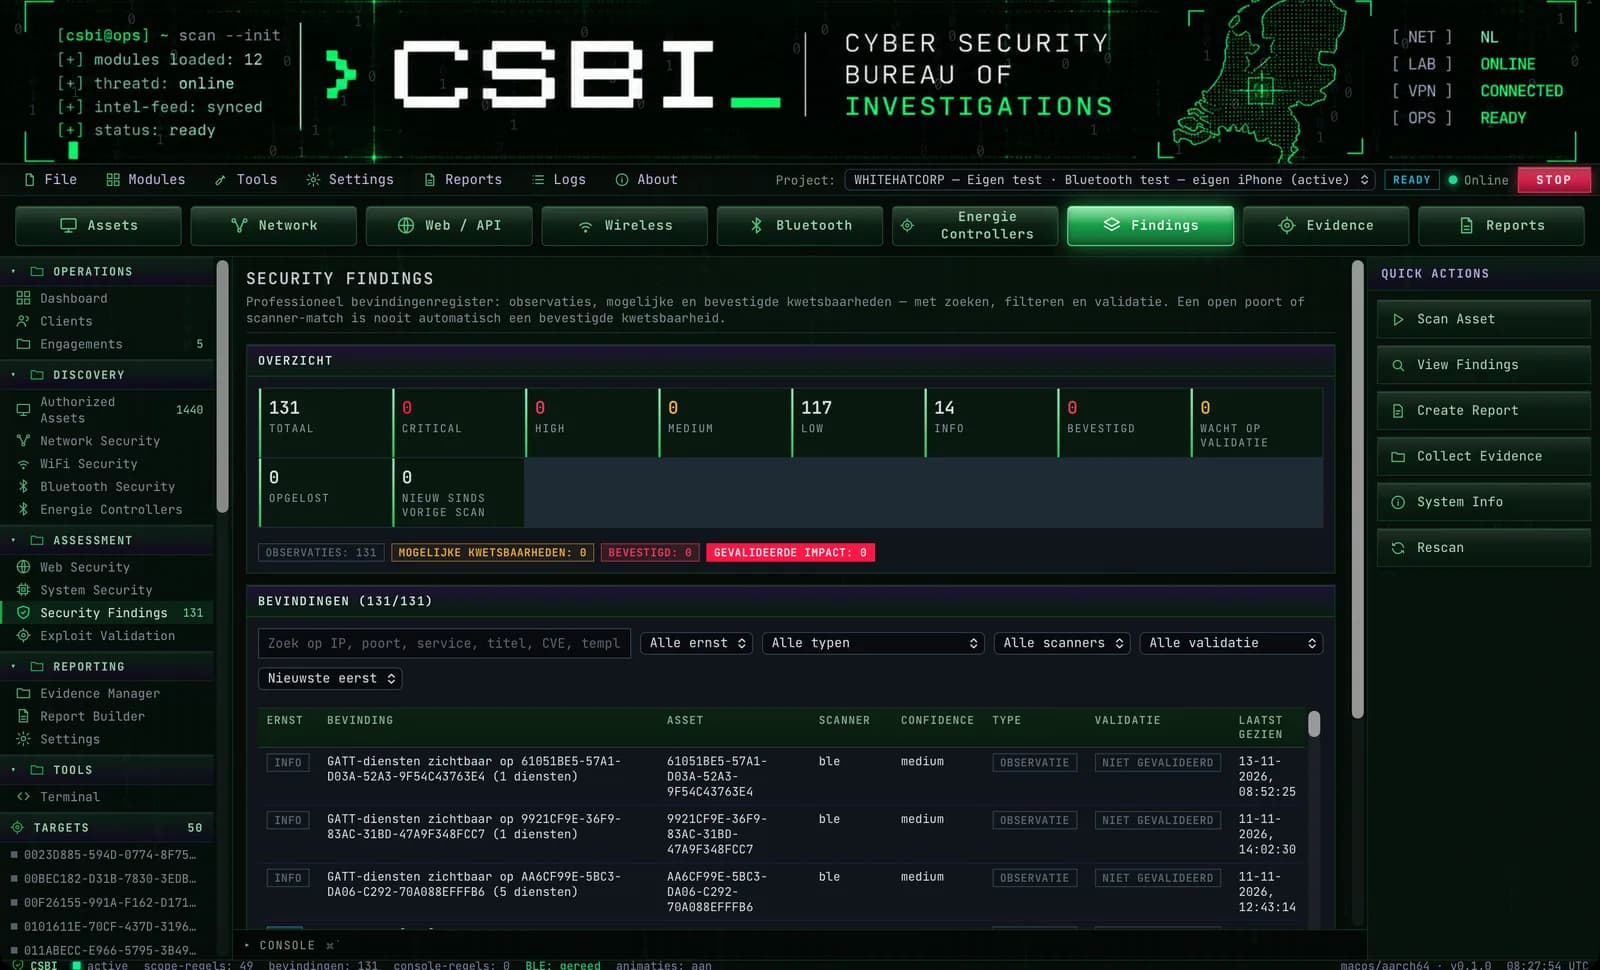
Het bevindingenregister: elke bevinding met ernst, scanner, betrouwbaarheid en validatiestatus. Een open poort is een observatie, geen bevestigde kwetsbaarheid.
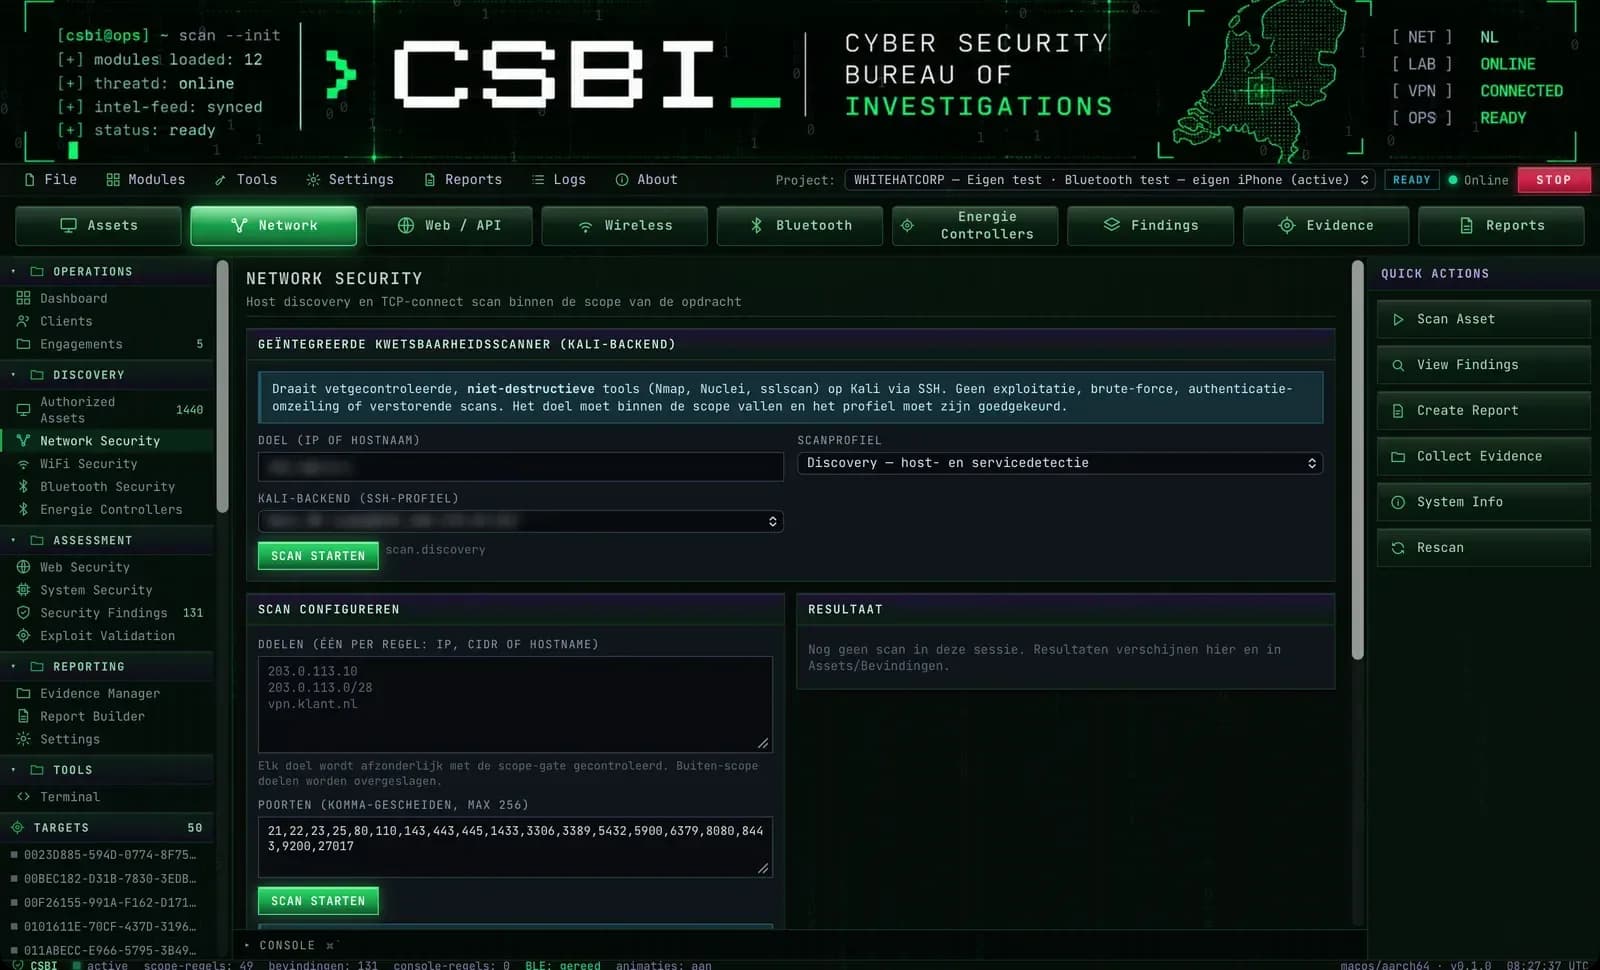
De kwetsbaarheidsscanner stuurt Nmap, Nuclei en sslscan aan op een Kali Linux-machine via SSH, alleen niet-destructief en alleen binnen de scope.
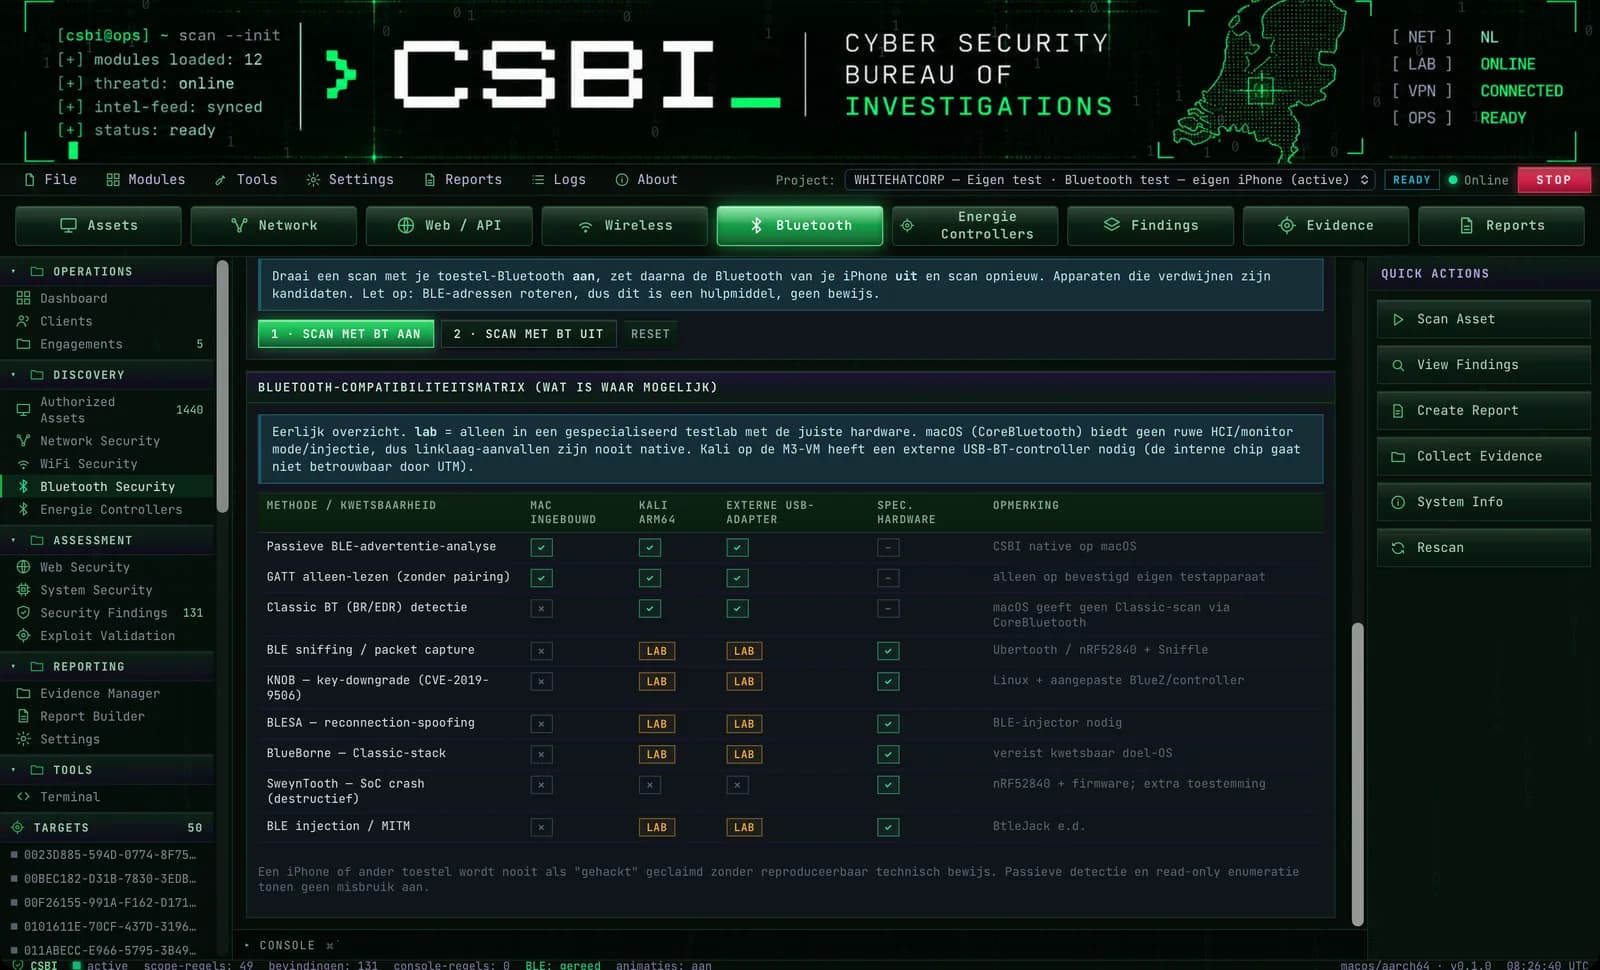
Bluetooth-beveiliging met een eerlijke matrix: wat de Mac zelf kan, wat Kali kan en wat alleen in een testlab met speciale hardware mogelijk is.
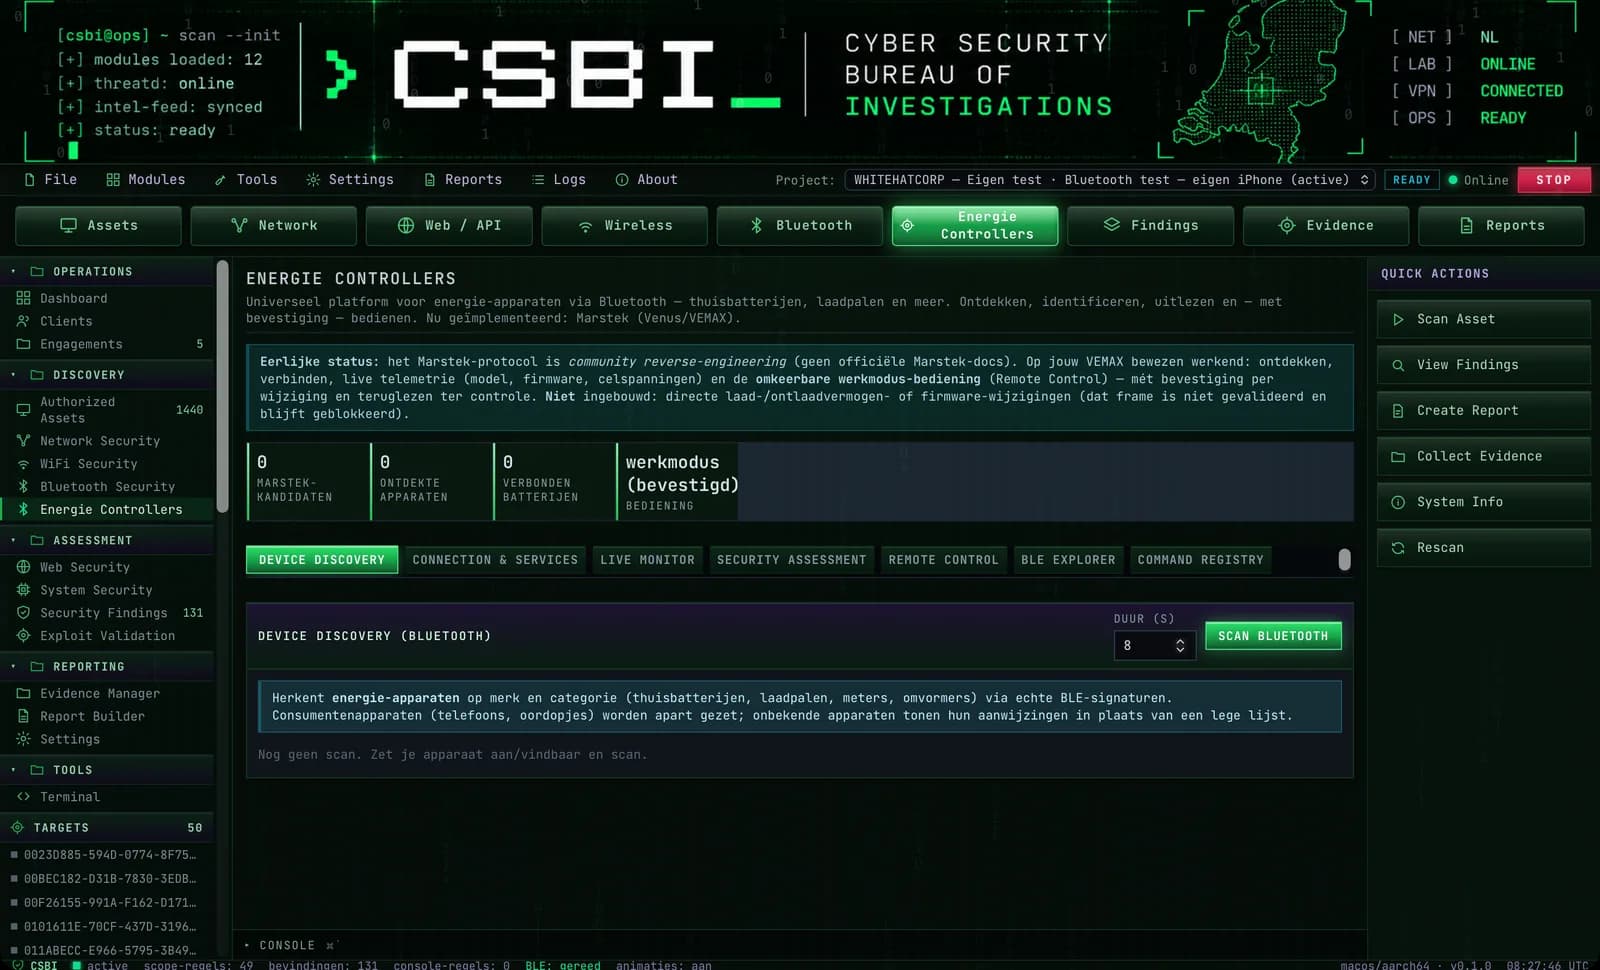
Energiecontrollers: thuisbatterijen, laadpalen en meters herkennen via Bluetooth, met een eerlijke status per model en elke opdracht in het auditlog.
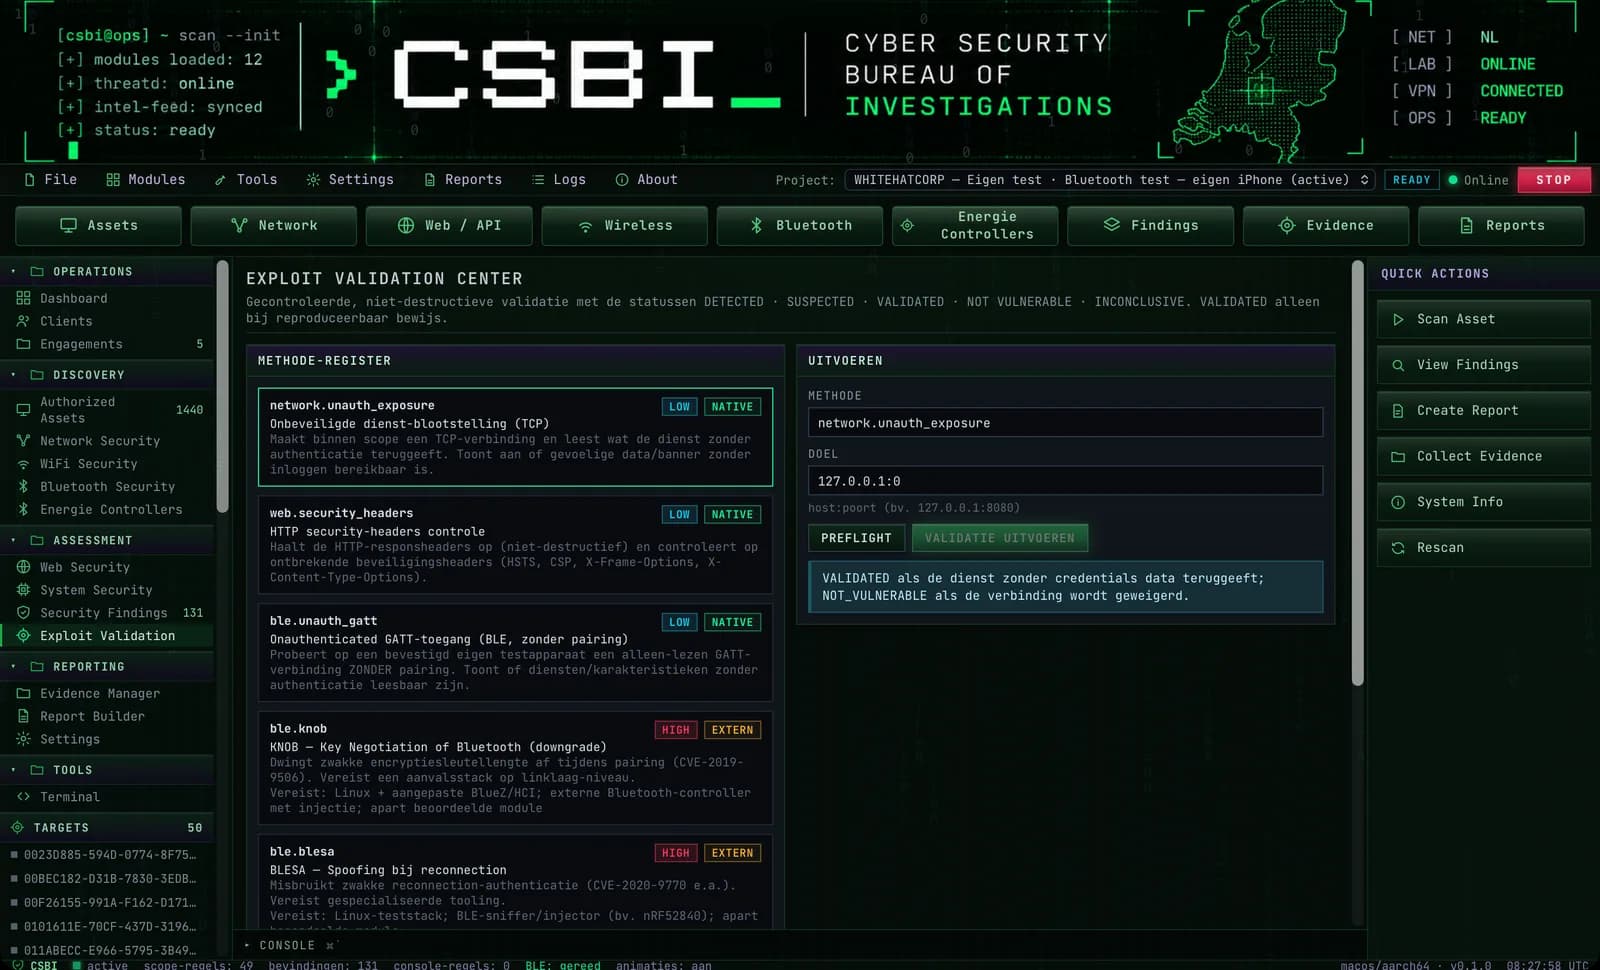
Het validatiecentrum: een bevinding wordt pas Gevalideerd met reproduceerbaar technisch bewijs. Zonder bewijs blijft hij Gedetecteerd of Theoretisch.
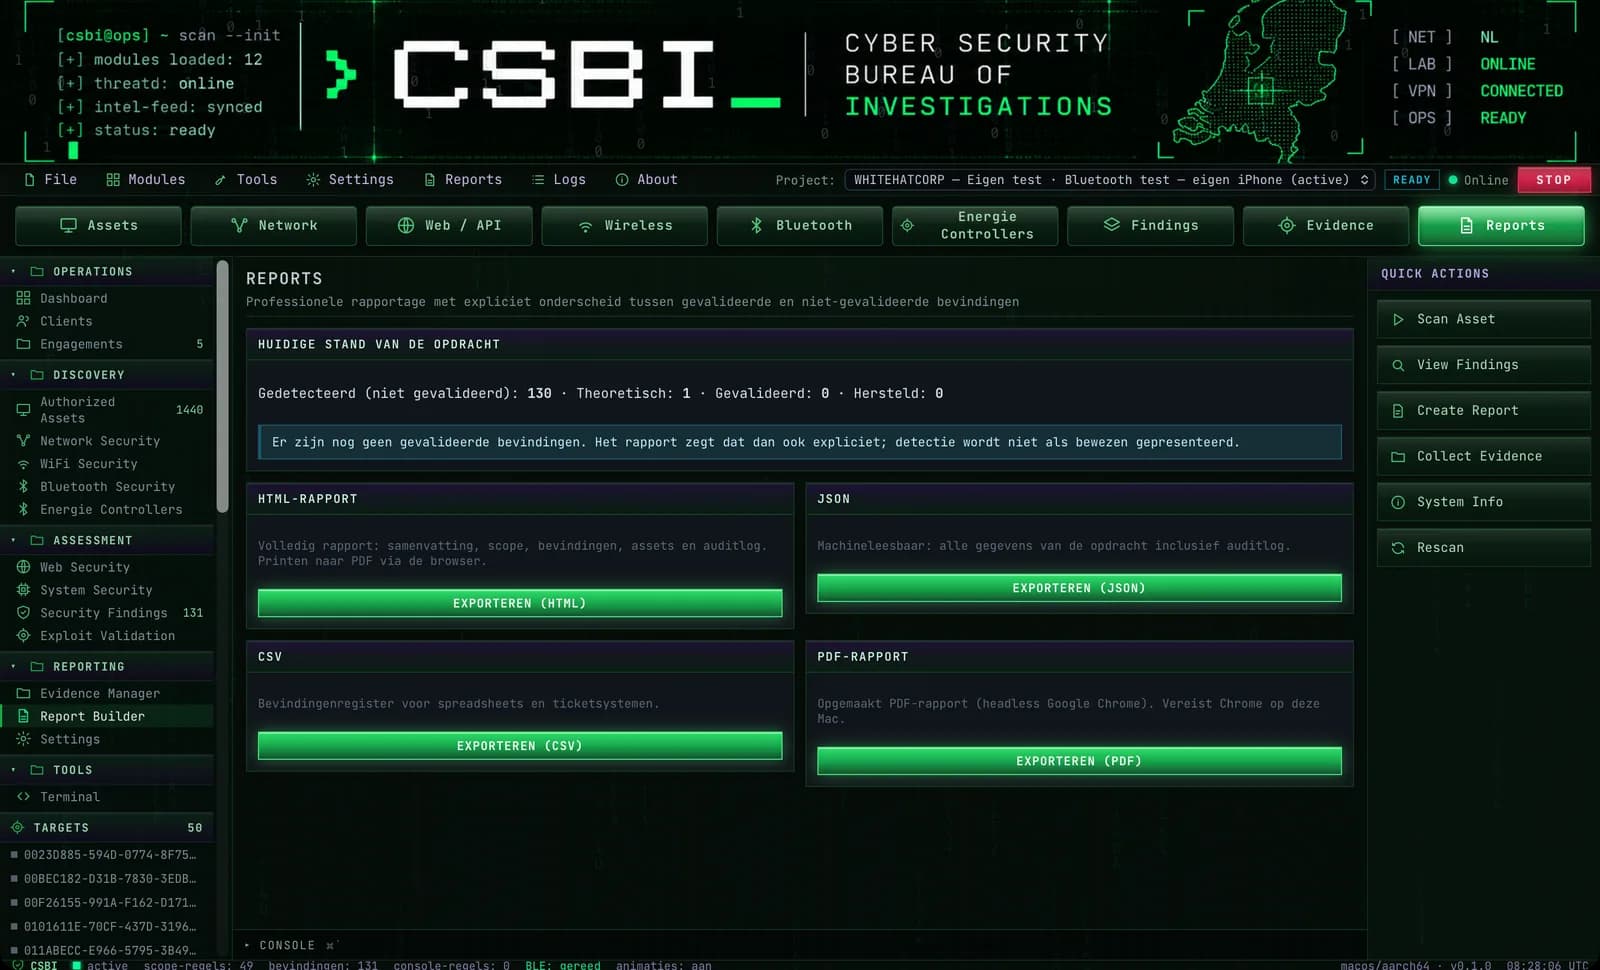
Rapporten in HTML, PDF, JSON en CSV, met een duidelijk onderscheid tussen gevalideerde en niet-gevalideerde bevindingen.

Over CSBI

Soort
Eigen product van VirtuoLab
Platform
macOS
Technologieën
TauriRustReactTypeScriptSQLiteKali Linux

CSBI, voluit Cyber Security Bureau of Investigations, is software die VirtuoLab zelf bouwde voor beveiligingsonderzoek. Het is een desktopapp voor macOS waarmee een beveiligingsonderzoeker netwerken, wifi, Bluetooth-apparaten en energieapparatuur zoals thuisbatterijen onderzoekt. Elke test hoort bij een opdracht met vastgelegde toestemming en een scope: wat buiten die scope valt, weigert CSBI. Netwerkscans lopen via een Kali Linux-machine, met vaste, niet-destructieve tools als Nmap, Nuclei en sslscan. Elke actie komt in een auditlog dat achteraf niet te wijzigen is, en bewijs krijgt een SHA-256-hash. Een bevinding heet pas gevalideerd met reproduceerbaar technisch bewijs. CSBI is niet te koop: VirtuoLab gebruikt het bij eigen onderzoek. De schermen op deze pagina komen uit CSBI zelf, van tests op eigen apparatuur.

CybersecurityPentestenKali LinuxDesktopapp
01

Wat doet CSBI?

CSBI is een werkplek voor beveiligingsonderzoek die alle stappen van een test op één plek houdt. Ten eerste legt een onderzoeker een opdracht vast: wie de toestemming gaf, schriftelijk, mondeling of voor een eigen testlab, en welke adressen, netwerken of apparaten binnen de scope vallen. Ten tweede voert CSBI de tests uit. Netwerkscans lopen via Kali Linux met Nmap, Nuclei en sslscan. Wifi en Bluetooth leest CSBI rechtstreeks uit via macOS. De module Energiecontrollers herkent thuisbatterijen, laadpalen en meters via Bluetooth. Ten derde komen alle resultaten in één bevindingenregister, met ernst, scanner en betrouwbaarheid. Tot slot maakt CSBI een rapport in HTML, PDF, JSON of CSV. Het dashboard toont de actieve opdracht, het aantal bevindingen per ernst en een live log van elke actie.

02

Waarom bouwde VirtuoLab eigen beveiligingssoftware?

VirtuoLab bouwde CSBI omdat losse tools geen grens bewaken. Nmap scant elk adres dat je intypt, ook als dat adres niet bij de opdracht hoort. CSBI controleert bij elke actie of de opdracht actief is, of de methode is goedgekeurd en of het doel binnen de scope valt. Zo niet, dan weigert CSBI de actie en legt die weigering vast. Daarnaast maakt CSBI een strikt onderscheid tussen wat een scanner ziet en wat bewezen is. Een open poort is een observatie, een melding van Nuclei is een mogelijke kwetsbaarheid, en alleen reproduceerbaar technisch bewijs maakt een bevinding gevalideerd. Een rapport toont dat verschil, zodat een klant weet wat echt aangetoond is. Mustafa Kose, de oprichter van VirtuoLab, is Certified Ethical Hacker (CEH) bij EC-Council en gebruikt CSBI bij zijn eigen onderzoek.

03

Hoe is CSBI gebouwd?

CSBI is een desktopapp gebouwd met Tauri 2: de schermen zijn React en TypeScript, de kern is geschreven in Rust. Alle gegevens staan lokaal in een SQLite-database, versleuteld met AES-256-GCM. Het auditlog kan alleen groeien: de database weigert het wijzigen of verwijderen van regels. Netwerkscans draaien op een aparte Kali Linux-machine, die CSBI via SSH aanstuurt met een vaste lijst toegestane commando's. Exploitatie, brute force en scans die systemen kunnen verstoren staan daar niet op. Wifi en Bluetooth gebruiken de systeemfuncties van macOS, en CSBI zegt eerlijk wat macOS niet toelaat, zoals monitor mode of het onderscheppen van Bluetooth-verkeer. De kern in Rust heeft eigen geautomatiseerde tests. CSBI draait als versie 0.1 op een Mac met Apple silicon. Dezelfde aanpak, met rechten per actie en een volledig auditlog, gebruikt VirtuoLab in maatwerksoftware voor klanten.